보안 키
클라이언트를 식별하고 요청의 유효성을 검증하는 데 사용할 보안 키를 발급하고, 필요할 때 교체합니다. 보안 키는 프로젝트 단위로 한 세트만 발급하며, 프로젝트에 속한 모든 App ID가 공통으로 사용합니다.
➡️ 콘솔 경로: 프로젝트 설정 > 보안 키
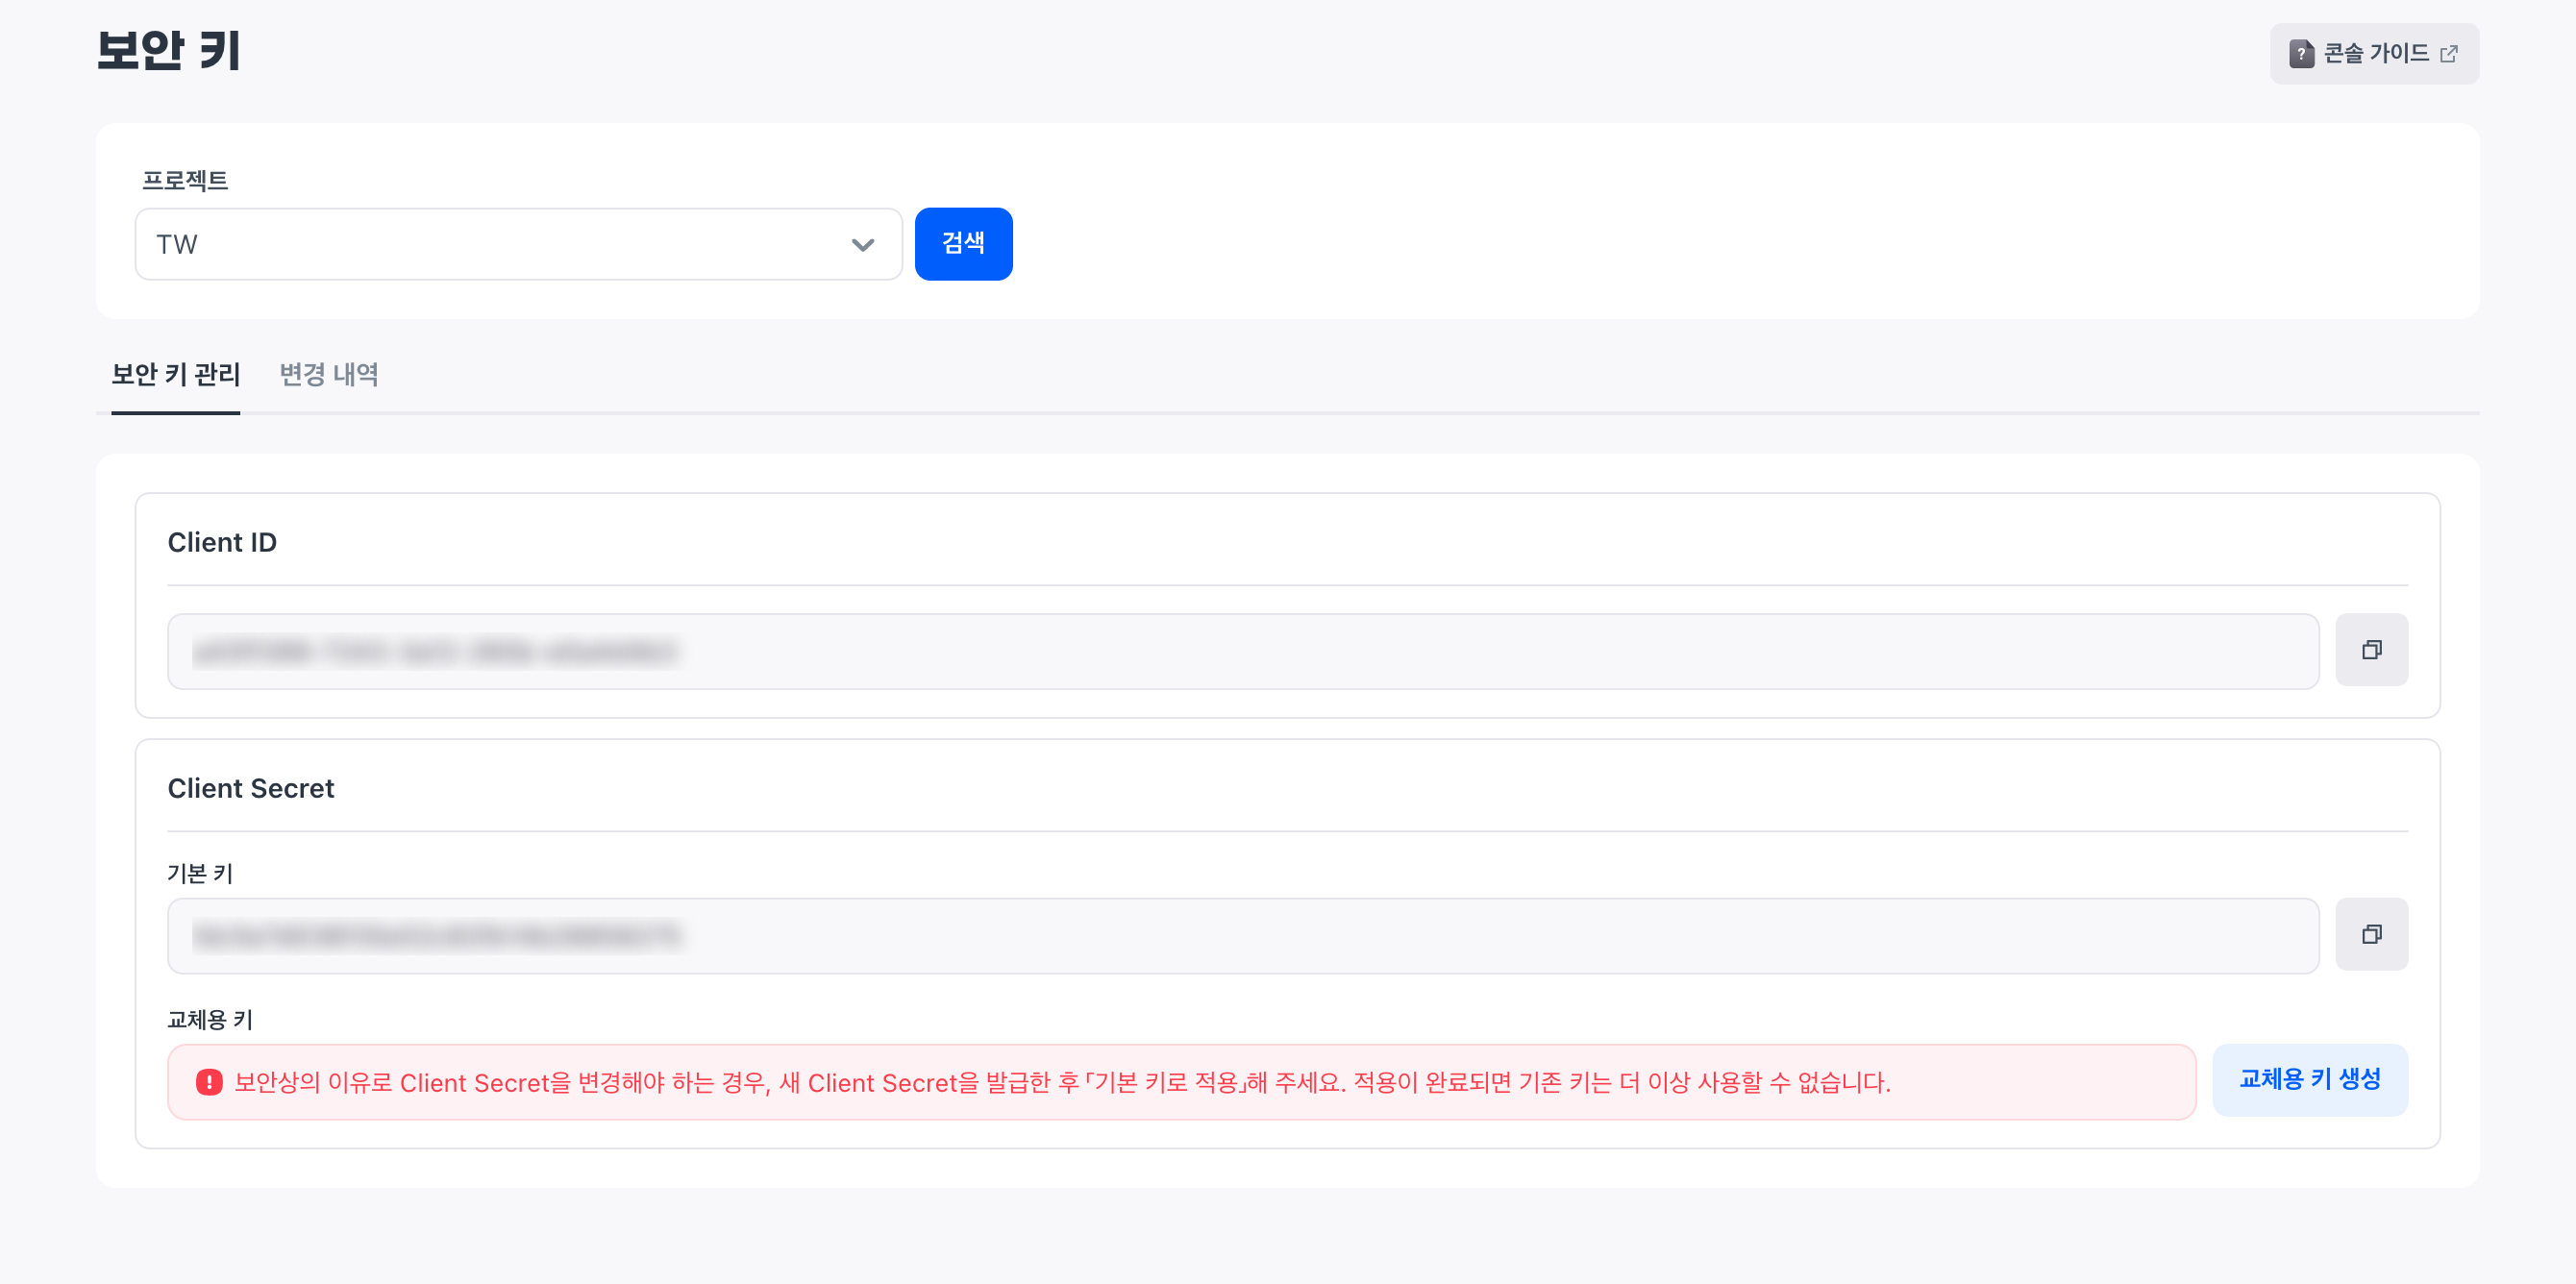
보안 키는 프로젝트에 속합니다. 아직 프로젝트를 만들지 않았다면 프로젝트를 먼저 진행하세요.
보안 키 구성
보안 키는 Client ID와 Client Secret 두 값으로 이루어집니다.
Client ID는 로그인과 토큰 발급을 요청할 때 전달하는 공개 식별자입니다. 요청을 보낸 클라이언트가 누구인지 식별하고 토큰 발급과 로그인 처리 여부를 판단하는 기준으로 사용합니다. 프로젝트 안에서 고유한 값이며 발급한 뒤에는 바꿀 수 없습니다.
Client Secret은 앱 서버가 Hive Axyl 서버에 자신을 증명할 때 쓰는 비밀 키입니다. 앱 서버는 이 값으로 Hive Axyl Server API 호출에 필요한 액세스 토큰을 발급받고, 발급받은 토큰을 API 요청 헤더에 담아 전달합니다. 발급 방법은 토큰 발급을 참조하세요. 외부에 노출되면 안 되는 값이므로 콘솔에서도 마스킹된 상태로 표시됩니다.
보안 키 발급
보안 키 생성을 선택하면 Client ID와 Client Secret이 함께 만들어집니다. 이때 만들어지는 Client Secret을 기본 키라고 합니다.
발급한 값은 각 항목의 복사 버튼으로 클립보드에 복사해 서비스에 적용합니다. Client Secret은 마스킹을 해제해야 복사 버튼이 나타나고, Client ID는 마스킹 없이 그대로 표시됩니다.
설정 방법:
- 보안 키 생성을 선택하세요. Client ID와 Client Secret 기본 키가 만들어져 화면에 표시됩니다.
- Client ID의 복사 버튼으로 값을 복사해 서비스에 적용하세요.
- Client Secret의 마스킹을 해제한 다음 복사 버튼으로 값을 복사해 서비스에 적용하세요.
Client Secret 교체
보안상 Client Secret을 바꿔야 할 때는 사용 중인 키를 지우고 새로 만드는 것이 아니라, 교체용 키를 추가로 발급해 기본 키로 적용합니다. 서비스가 기존 키로 계속 동작하는 동안 새 키를 준비할 수 있어 인증이 끊기지 않습니다.
Client Secret은 하나의 Client ID에 최대 두 개까지 존재합니다.
- 기본 키: 프로젝트 인증에 실제로 사용하는 Client Secret
- 교체용 키: 기본 키를 대체하려고 추가로 발급한 Client Secret
교체용 키 생성은 발급된 Client Secret이 기본 키 하나일 때만 나타납니다. 교체용 키를 기본 키로 적용하고 나면 다시 나타나므로, 교체가 필요할 때마다 같은 방법을 반복합니다.
Warning
교체용 키를 기본 키로 적용하면 기존 기본 키는 더 이상 사용할 수 없습니다. 새 키를 서비스에 반영할 준비를 마친 뒤에 적용합니다.
설정 방법:
- 교체용 키 생성을 선택하세요. 교체용 키가 추가로 발급되어 화면에 표시됩니다.
- 교체용 키를 복사해 서비스에 반영할 준비를 마치세요.
- 교체용 키 오른쪽의 기본 키로 적용을 선택하세요.
- 확인 창에서 적용을 선택하세요.
- 기본 키로 바뀐 Client Secret의 마스킹을 해제하고 값을 복사해 서비스에 적용하세요.